
Qu'est-ce qu'un VPC et pourquoi de plus en plus d'entreprises en font la demande ?


Résumé
- Un cloud privé virtuel offre aux entreprises un meilleur contrôle sur le réseau, les accès, la sécurité et la manière dont les applications communiquent entre elles.
- Les VPC dédiés offrent une meilleure « isolement » de l'infrastructure pour les charges de travail sensibles, soumises à une réglementation et critiques en matière de sécurité.
- L'IA augmente le nombre de systèmes accédant aux données d'entreprise, ce qui renforce l'importance des périmètres réseau et du contrôle de l'infrastructure.
- métadonnées peuvent révéler des informations commerciales sensibles ; leur protection constitue donc un élément essentiel de la sécurité des données d'entreprise.
- Les VPC dédiés support : réseaux privés, conformité, localisation des données et connexions sécurisées aux systèmes d'entreprise.
informatique dans le cloud repose sur un principe fondamental : plutôt que de posséder et de gérer elles-mêmes l’ensemble de l’infrastructure nécessaire à l’exécution des applications et au stockage des données, les entreprises peuvent utiliser des ressources informatiques quand et où elles en ont besoin. Pour de nombreuses charges de travail, ce modèle fonctionne extrêmement bien.
Certaines organisations se rendent toutefois compte que ce modèle peut se révéler plus complexe lorsqu'il s'agit de transférer des données sensibles vers le cloud ou d'étendre leur utilisation de l'IA. Cela amène certains dirigeants d'entreprise à se poser une question importante : « Quelle part de notre infrastructure souhaitons-nous réellement partager ? »
Cette question suscite un intérêt croissant pour les clouds privés virtuels (VPC).
Pour certaines entreprises, les environnements cloud partagés traditionnels répondent à tous leurs besoins. D’autres souhaitent bénéficier d’un niveau supplémentaire d’ isolement s et de contrôle, c’est pourquoi elles optent pour un VPC.
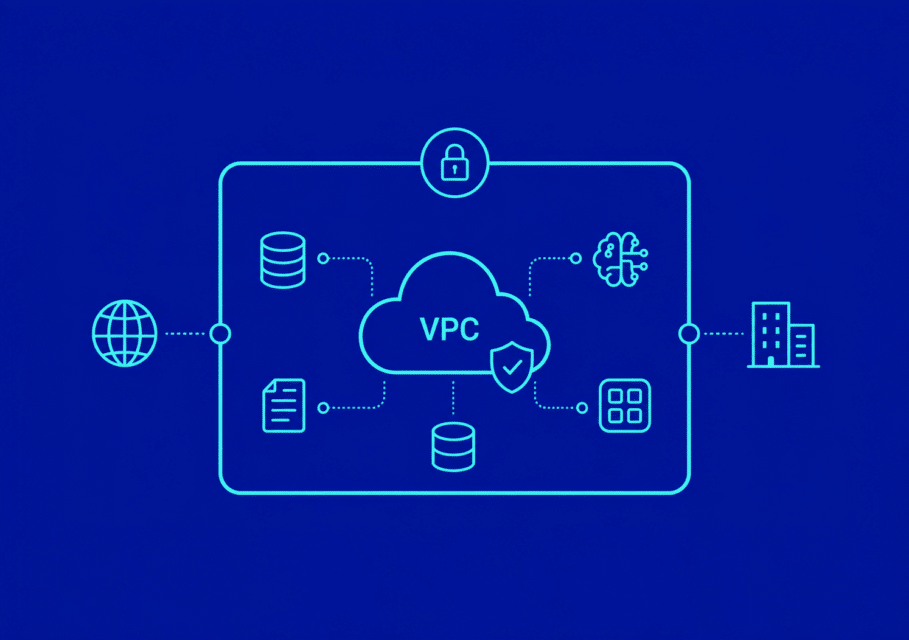
Un VPC offre à une entreprise un environnement de cloud privé lui permettant de mieux contrôler la mise en réseau, les accès, la sécurité et la manière dont les applications communiquent avec d'autres systèmes. Il présente les mêmes avantages en termes d'évolutivité s et de flexibilité que les clouds publics, tout en offrant une plus grande isolement de l'infrastructure.
En quoi les différentes approches du cloud diffèrent-elles ?
Les principales différences entre les offres de cloud public et de cloud privé sont les suivantes :
Cloud public standard. Les clouds publics tels qu’AWS, Azure et Google Cloud Platform (GCP) hébergent les charges de travail aux côtés d’autres clients sur une infrastructure partagée, isolée logiquement mais partagée physiquement. On peut comparer cela à un immeuble de bureaux partagé. Plusieurs locataires occupent le même bâtiment et partagent l’infrastructure sous-jacente. Chaque entreprise dispose de ses propres locaux, mais partage les ascenseurs, les systèmes de chauffage, de ventilation et de climatisation, ainsi que les ressources communes à l’ensemble du bâtiment. L’infrastructure est multi-locataires et physiquement partagée.
VPC. Un VPC ajoute une couche de séparation. C’est comme si une entreprise disposait de son propre étage sécurisé au sein d’un immeuble, avec des entrées privées et des passages internes. L’organisation contrôle son propre réseau, ses pare-feu et ses politiques d’accès au sein de cet étage. Cependant, le propriétaire de l’immeuble gère toujours l’infrastructure sous-jacente, et les VPC d’autres organisations peuvent coexister au sein du même environnement cloud.
VPC dédiée. Un VPC dédié fait de l’entreprise le seul locataire. C’est comme si elle était propriétaire de tout l’immeuble. L’organisation contrôle tout : le réseau, les pare-feu, les politiques d’accès, les contrôles de résidence des données et les limites de conformité. L’entreprise bénéficie de l’ évolutivité ité et de la flexibilité du cloud sans partager d’ ure avec d’autres clients.
Qu'est-ce qu'un « Virtual Private Cloud » ?
D'un point de vue technique, un VPC est un réseau virtuel isolé logiquement au sein d'un cloud public. Les entreprises peuvent définir des éléments tels que des plages d'adresses IP privées, des règles de routage, des pare-feu, des passerelles réseau et des contrôles d'accès.
Les entreprises peuvent définir la manière dont les ressources au sein de l'environnement communiquent entre elles, avec Internet, les systèmes d'sur site s et d'autres services cloud. Les organisations avantage tirent parti de l'infrastructure cloud sans considérer chaque charge de travail comme soumise aux mêmes exigences en matière de sécurité, de réseau et de conformité.
Pourquoi l'infrastructure partagée ne convient pas à tout le monde charge de travail
Les deux principaux avantages du VPC sont le contrôle et l’ isolement. Dans un environnement de cloud public ou de SaaS multi-locataires, les entreprises partagent l’infrastructure sous-jacente avec d’autres clients. Cela ne signifie pas pour autant que les données sont intrinsèquement exposées. En effet, les fournisseurs de cloud plateformes investissent dans la sécurité, et les services cloud multi-locataires support comptent parmi leurs clients certaines des plus grandes entreprises mondiales.
Le problème est que chaque organisation présente un profil de risque qui lui est propre. Une entreprise soumise à une réglementation stricte ou particulièrement soucieuse de la sécurité peut souhaiter exercer un contrôle plus rigoureux sur le lieu de stockage des données et des informations sensibles, sur les modalités d’accès à celles-ci, ainsi que sur les systèmes autorisés à s’y connecter. métadonnées
Par exemple, un commerçant qui analyse des informations sur ses produits n'a pas les mêmes exigences qu'un hôpital traitant des données relatives à ses patients. De même, un service marketing chargé de gérer les données relatives à ses campagnes est confronté à des risques différents de ceux d'une société financière traitant les informations relatives aux comptes de ses clients.
L'IA apporte une dimension supplémentaire, car les systèmes d'IA peuvent considérablement multiplier les façons d'accéder aux données d'entreprise et de les utiliser. Par exemple, un assistant IA peut accéder à des informations provenant de bases de données, de catalogues de données, de documents et de référentiels d'métadonnées s pour répondre à une question. Cela soulève des préoccupations telles que la divulgation accidentelle de données, l'octroi d'autorisations trop larges, l'apparition d'informations sensibles dans les réponses générées par l'IA ou l'envoi de données vers un modèle d'IA externe.
Le problème est que chaque nouvelle connexion aux données constitue une frontière qui nécessite une « gouvernance ». L’IA multiplie ces connexions et ces modèles d’accès. Un VPC offre les moyens de contrôle de l’infrastructure nécessaires pour gérer cela, notamment des frontières réseau clairement définies et une visibilité sur les entités qui accèdent aux informations sensibles. Plus une organisation dispose de points d’accès, plus l’ isolement de l’infrastructure devient cruciale.
Les différences entre ces approches prennent toute leur importance à mesure que les entreprises stockent de plus en plus d’informations sensibles dans le cloud. Une étude de Thales sur la sécurité du cloud réalisée en 2025 a révélé que 54 % des données stockées dans le cloud étaient classées comme sensibles, contre 47 % en 2024. Cette même étude a également montré que 55 % des entreprises considèrent que la sécurité du cloud est plus complexe que celle d’une infrastructure « sur site ».
Même les « métadonnées s » peuvent contenir des informations sensibles
Les organisations axent souvent leurs réflexions sur la sécurité autour des données elles-mêmes, telles que les dossiers clients, les transactions financières ou la propriété intellectuelle. Il est important de ne pas négliger métadonnées, qui peuvent également révéler des informations sensibles.
métadonnées Il s'agit de données qui décrivent d'autres données. Une plateforme d'intelligence des données, par exemple, peut contenir des informations sur les schémas de bases de données, les noms des tables et des colonnes, la traçabilité des données, les définitions métier, la propriété, l'utilisation, les classifications et les relations entre les produits de données.
Imaginons une entreprise pharmaceutique dont l'métadonnées ion contient des noms de tableaux associés à un médicament non encore commercialisé, à des sites d'essais cliniques, à des projets de recherche ou à des cibles d'acquisition. Même si les dossiers des patients ou les données de recherche sous-jacents ne quittent jamais l'environnement de l'entreprise, l'métadonnées ion pourrait tout de même révéler des informations sensibles sur l'activité de celle-ci.
Il peut en être de même pour une banque. métadonnées peut identifier des tables liées aux clients fortunés, aux enquêtes sur les fraudes, aux modèles de risque de crédit ou aux déclarations réglementaires.
La conclusion est simple : il n’est pas nécessaire de consulter les données sous-jacentes pour en apprendre davantage sur une organisation. À mesure que les catalogues de données, gouvernance plateformes , les systèmes d’IA et d’autres applications exploitent des données riches métadonnées, la protection de ces informations devient indissociable de la protection de l’entreprise.
Les 5 avantages d'un VPC dédié
Le transfert d'une application ou d'charge de travail s vers un VPC peut offrir plusieurs avantages importants. Parmi ceux-ci, on peut citer :
- isolement d'infrastructures plus robustes. Les organisations peuvent isoler les charges de travail des autres environnements et établir des limites de sécurité claires autour des applications et des données sensibles.
- Réseaux privés. Les applications peuvent communiquer avec des bases de données, des ressources cloud et des systèmes d'entreprise via des connexions réseau privées, plutôt que d'exposer leur trafic à l'Internet public.
- Un contrôle accru. Les équipes de sécurité peuvent définir leur propre architecture réseau, leurs règles d'accès, leurs politiques de pare-feu, leurs plages d'adresses IP et leurs exigences en matière de connectivité.
- Une mise en conformité simplifiée. Un environnement clairement défini peut faciliter l'application cohérente des contrôles de sécurité et permettre de démontrer comment les informations sensibles sont protégées.
- Support en matière de stratégies de sécurité. Les entreprises peuvent adapter leurs applications à leurs propres exigences en matière de réseau, de surveillance et de sécurité, plutôt que de devoir s’adapter aux exigences d’un environnement partagé.
À qui s'adresse un VPC dédié ?
Toute organisation peut opter pour un VPC dédié, mais ce choix s'avère particulièrement nécessaire lorsque l'une ou plusieurs des situations suivantes se présentent :
- métadonnéesDonnées et informations sensibles ou soumises à une réglementation. Les organisations traitent des dossiers médicaux, des transactions financières, de la propriété intellectuelle ou des informations classifiées, et l’ métadonnées relative à ces données est tout aussi sensible.
- Exigences internes en matière d'isolement du réseau. Les politiques de sécurité ou de conformité imposent que les systèmes critiques restent isolés de l’infrastructure partagée, quelles que soient les garanties fournies par le fournisseur de services cloud.
- Restrictions relatives à la connectivité à l'Internet public. Des exigences réglementaires, stratégiques ou de sécurité interdisent le transfert de certaines charges de travail ou données via l'Internet public.
- Politiques de cloud et de réseau gérées par le client. Les entreprises doivent définir et appliquer leur propre architecture réseau, leurs propres règles d'accès et leurs propres limites de sécurité, plutôt que de s'adapter à l'environnement partagé d'un fournisseur.
- Intégration avec les systèmes des entreprises privées. L'entreprise a besoin de connexions sécurisées et privées entre son environnement cloud et son sur site , ses bases de données ou ses systèmes existants.
- Exigences en matière de localisation des données ou d'gouvernance . La réglementation, les contrats ou les politiques internes dictent où les données sont physiquement stockées et qui peut y accéder. Il s’agit là d’exigences qui nécessitent un contrôle explicite.
- Applications d'IA accédant à des informations sensibles de l'entreprise. L’organisation déploie des agents ou des systèmes d’IA qui nécessitent l’accès à des données propriétaires, à des « métadonnées » ou à des référentiels de connaissances, ce qui augmente le nombre de systèmes en contact avec des informations sensibles.
Les infrastructures s'inscrivent désormais dans le débat sur la confiance dans les données
Faire confiance aux données d'entreprise revient de plus en plus à faire confiance à l'environnement qui les entoure. Les applications d'IA nécessitent souvent l'accès à de grandes quantités de données d'entreprise et à l'métadonnées, ce qui augmente le nombre de systèmes interagissant avec des informations sensibles.
Par conséquent, les entreprises ne se contentent plus de se demander qui peut accéder à leurs données. Elles s'interrogent également sur l'emplacement des applications, la circulation des informations entre les systèmes, l'infrastructure qu'elles partagent et le niveau de contrôle qu'elles conservent.
Les enjeux ne cessent de s’accroître. Le rapport 2026 d’IBM sur le coût des fuites de données révèle que le coût moyen d’une fuite à l’échelle mondiale s’élève désormais à 4,99 millions de dollars, tandis que les fuites malveillantes impliquant l’IA coûtent en moyenne 6 millions de dollars.
Un VPC dédié permet aux entreprises de répondre à ces préoccupations. Il offre une plus grande « isolement » de l'infrastructure sans renoncer aux avantages du cloud.
Pour les entreprises traitant des données sensibles, soumises à des exigences réglementaires strictes ou appliquant des politiques de sécurité rigoureuses, une couche de contrôle supplémentaire peut constituer un élément essentiel pour mettre en place un environnement cloud digne de confiance. Un VPC n'élimine pas les risques de sécurité, mais il offre aux organisations un contrôle accru sur les limites du réseau et la connectivité relatives aux charges de travail sensibles.
Abonnez-vous à notre blog pour découvrir d'autres informations.
Restez connecté
Des informations tirées des données, à votre service.
(par exemple : sales@..., support)
