

Behalten Sie die Kontrolle über die Daten, auf denen Ihre KI basiert
Der Speicherort der Daten ist nur ein Teil der Antwort. Datensouveränität bedeutet auch, den Zugriff zu kontrollieren, technologische Abhängigkeiten sichtbar zu machen, die Einhaltung von Richtlinien bereits durch die Systemarchitektur sicherzustellen und nachweisen zu können, was geschehen ist.




Warum Datensouveränität gerade jetzt wichtig ist
Geopolitische Instabilität, KI-gestützte Cyberbedrohungen und zunehmend strengere regulatorische Anforderungen treffen aufeinander. Zusammen machen sie Abhängigkeiten von Technologien im Geschäftsalltag zu erheblichen Geschäftsrisiken.
Unternehmensdaten bleiben nicht mehr auf Anwendungen und Datenpipelines mit vorhersehbaren Abläufen beschränkt. Sie werden zu Prompts, Embeddings, Modellkontext, Trainingsdaten und Eingabedaten für autonome KI-Agenten. Da KI-Systeme Informationen dynamisch abrufen, neues Wissen generieren und plattformübergreifend Aktionen ausführen, müssen Unternehmen nicht nur wissen, wo ihre Daten gespeichert sind, sondern auch, wer oder was darauf zugreifen kann, wie sie genutzt werden und welche Abhängigkeiten sie selbst steuern können.

Notabschaltmechanismen
Eine Sanktion, eine Exportkontrolle oder eine Entscheidung des Anbieters kann den Zugang zu einem Dienst, auf den Sie angewiesen sind, sperren – manchmal von einem Tag auf den anderen.

Preisschocks
Wenn ein geschäftskritischer Anbieter übernommen wird oder seine Preisgestaltung ändert, können die daraus entstehenden Kosten Ihr Geschäftsmodell von einem Tag auf den anderen gefährden.

Änderungen der Vertragsbedingungen
Nutzungsbedingungen, Datennutzungsrechte und die Verfügbarkeit von Funktionen können sich je nach Region ändern, häufig mit nur kurzer Vorankündigung. Besonders schnell verändern sich KI-Dienste.

Regulatorische Risiken
Gesetze im Herkunftsland eines Anbieters können diesen verpflichten, Zugriff auf die von ihm verwalteten Daten zu gewähren – unabhängig davon, wo diese gespeichert sind.
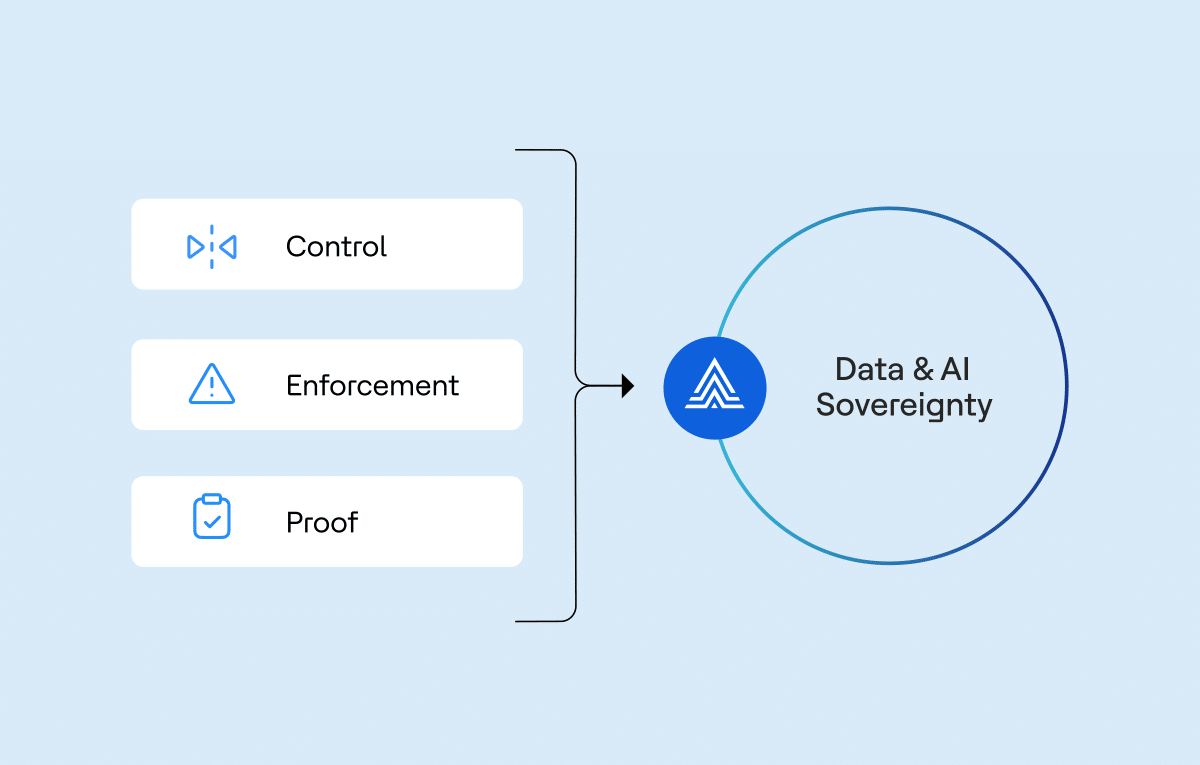
Ein praktisches Framework für Daten- und KI-Souveränität
Daten- und KI-Souveränität lassen sich leichter steuern, wenn Sie sie anhand von drei Fragen betrachten. Diese helfen Ihnen zu entscheiden, wo Sie mehr Kontrolle benötigen und wo Sie bestehende Abhängigkeiten akzeptieren können.
Wer entscheidet, wie, von wem, von wo aus und zu welchem Zweck Daten und KI genutzt werden dürfen? Klare Zuständigkeiten, Datenklassifizierungen sowie rechtliche und vertragliche Beschränkungen für jeden Datensatz. Hinzu kommen klar definierte Grenzen für die Datennutzung durch KI-Modelle und -Agenten.
Wie werden die Regeln in der Praxis durchgesetzt? Richtlinien müssen zur Laufzeit unmittelbar beim Datenzugriff durchgesetzt werden – bei der Identitätsprüfung, der Datenmaskierung, der Festlegung des Ausführungsorts von Abfragen, in Datenpipelines und beim Datenabruf durch KI-Systeme. Regeln, die lediglich dokumentiert sind, bleiben bloße Absichtserklärungen.
Können Sie nachweisen, was geschehen ist? Lineage, Audit-Protokolle und Observability ermöglichen es Ihnen, gegenüber Aufsichtsbehörden, Kunden oder der Unternehmensleitung schnell fundierte Antworten mit entsprechenden Belegen zu liefern. Nachweise machen aus bloßen Annahmen eine fundierte, belegbare Position.
Wie Actian Sie bei der praktischen Umsetzung von Daten- und KI-Souveränität unterstützt

Daten föderiert verbinden, ohne sie zentralisieren zu müssen
Vernetzen Sie Metadaten, Geschäftsdefinitionen, Datenerkennung und Governance über verteilte Umgebungen hinweg, ohne die lokalen Zuständigkeiten aufzugeben. Die Actian Data Intelligence Platform nutzt einen föderierten Wissensgraphen, um die Governance von Daten direkt an ihrem Speicherort sicherzustellen, ohne sie verlagern zu müssen.

Governance von Anfang an
Integrieren Sie Governance durch aktive Metadaten, Datenklassifizierung und richtlinienbasierten Zugriff in Ihre Daten-Workflows. Datenprodukte und Datenverträge machen die geltenden Regeln transparent. Die Datenverträge werden dabei automatisch erstellt, und Actian Data Observability überwacht kontinuierlich deren Einhaltung.

Datenzugriff durch KI steuern
Erweitern Sie die Governance auf die semantische Suche, den Datenabruf und KI-Agenten. Der Actian MCP Server stellt KI-Agenten statt unaufbereiteter Datentabellen Governance-konformen Kontext zur Verfügung. Gleichzeitig sorgt die Actian VectorAI DB dafür, dass Agentenspeicher und Datenabruf innerhalb einer Infrastruktur verbleiben, über die Sie die Kontrolle behalten.

Wahlfreiheit bei der Bereitstellung bewahren
Stellen Sie jede Workload entsprechend Ihren geschäftlichen Anforderungen, Risiken und betrieblichen Rahmenbedingungen in der Cloud, On-Premises oder am Edge bereit. Die Actian Analytics Engine führt KI-Workloads auf Ihrer eigenen Infrastruktur aus, während Actian Zen Daten in Echtzeit auf Edge-Geräten verarbeitet und sie bei Bedarf mit der Cloud synchronisiert.
Von der Richtlinie zur nachweisbaren Kontrolle
Eine Richtlinie ohne Belege reicht nicht aus. Actian verknüpft die von Ihnen definierten Regeln mit den Nachweisen, die Prüfer, Kunden und Aufsichtsbehörden verlangen – sowohl in Datenpipelines als auch beim Datenzugriff durch KI-Systeme.
Welche Regeln gelten für diese Daten? |
Woher stammen die Daten und wohin wurden sie übertragen? |
|---|---|
|
Erfasst und Governance-konform verwaltet mit Metadaten Management |
|
Nachverfolgt mit Data Lineage |
|
Integriert in die Actian Data Intelligence Platform |
|
Überwacht mit Actian Data Observability |
Die Einhaltung der regulatorischen Anforderungen hängt vom Zusammenspiel Ihrer Kontrollmaßnahmen, Prozesse und rechtlichen Prüfungen ab. Actian stellt Funktionen bereit, die Sie dabei unterstützen. |
Souveränität ist ein Spektrum. Bestimmen Sie für jede Workload, wie viel Souveränität Sie benötigen.
Jede Architekturentscheidung bewegt sich zwischen vollständig verwalteten Diensten und selbst betriebener Infrastruktur. Eine stärkere Ausrichtung auf den Eigenbetrieb bietet mehr Kontrolle und strategische Freiheit, erhöht jedoch in der Regel die Komplexität und die Kosten und kann mitunter den Funktionsumfang einschränken. Mehr Kontrolle ist nicht automatisch besser. Entscheiden Sie für jede Workload, welches Maß an Souveränität erforderlich ist – unter Berücksichtigung der jeweiligen Risiken, Abhängigkeiten, geschäftlichen Anforderungen und vertretbaren Kompromisse.
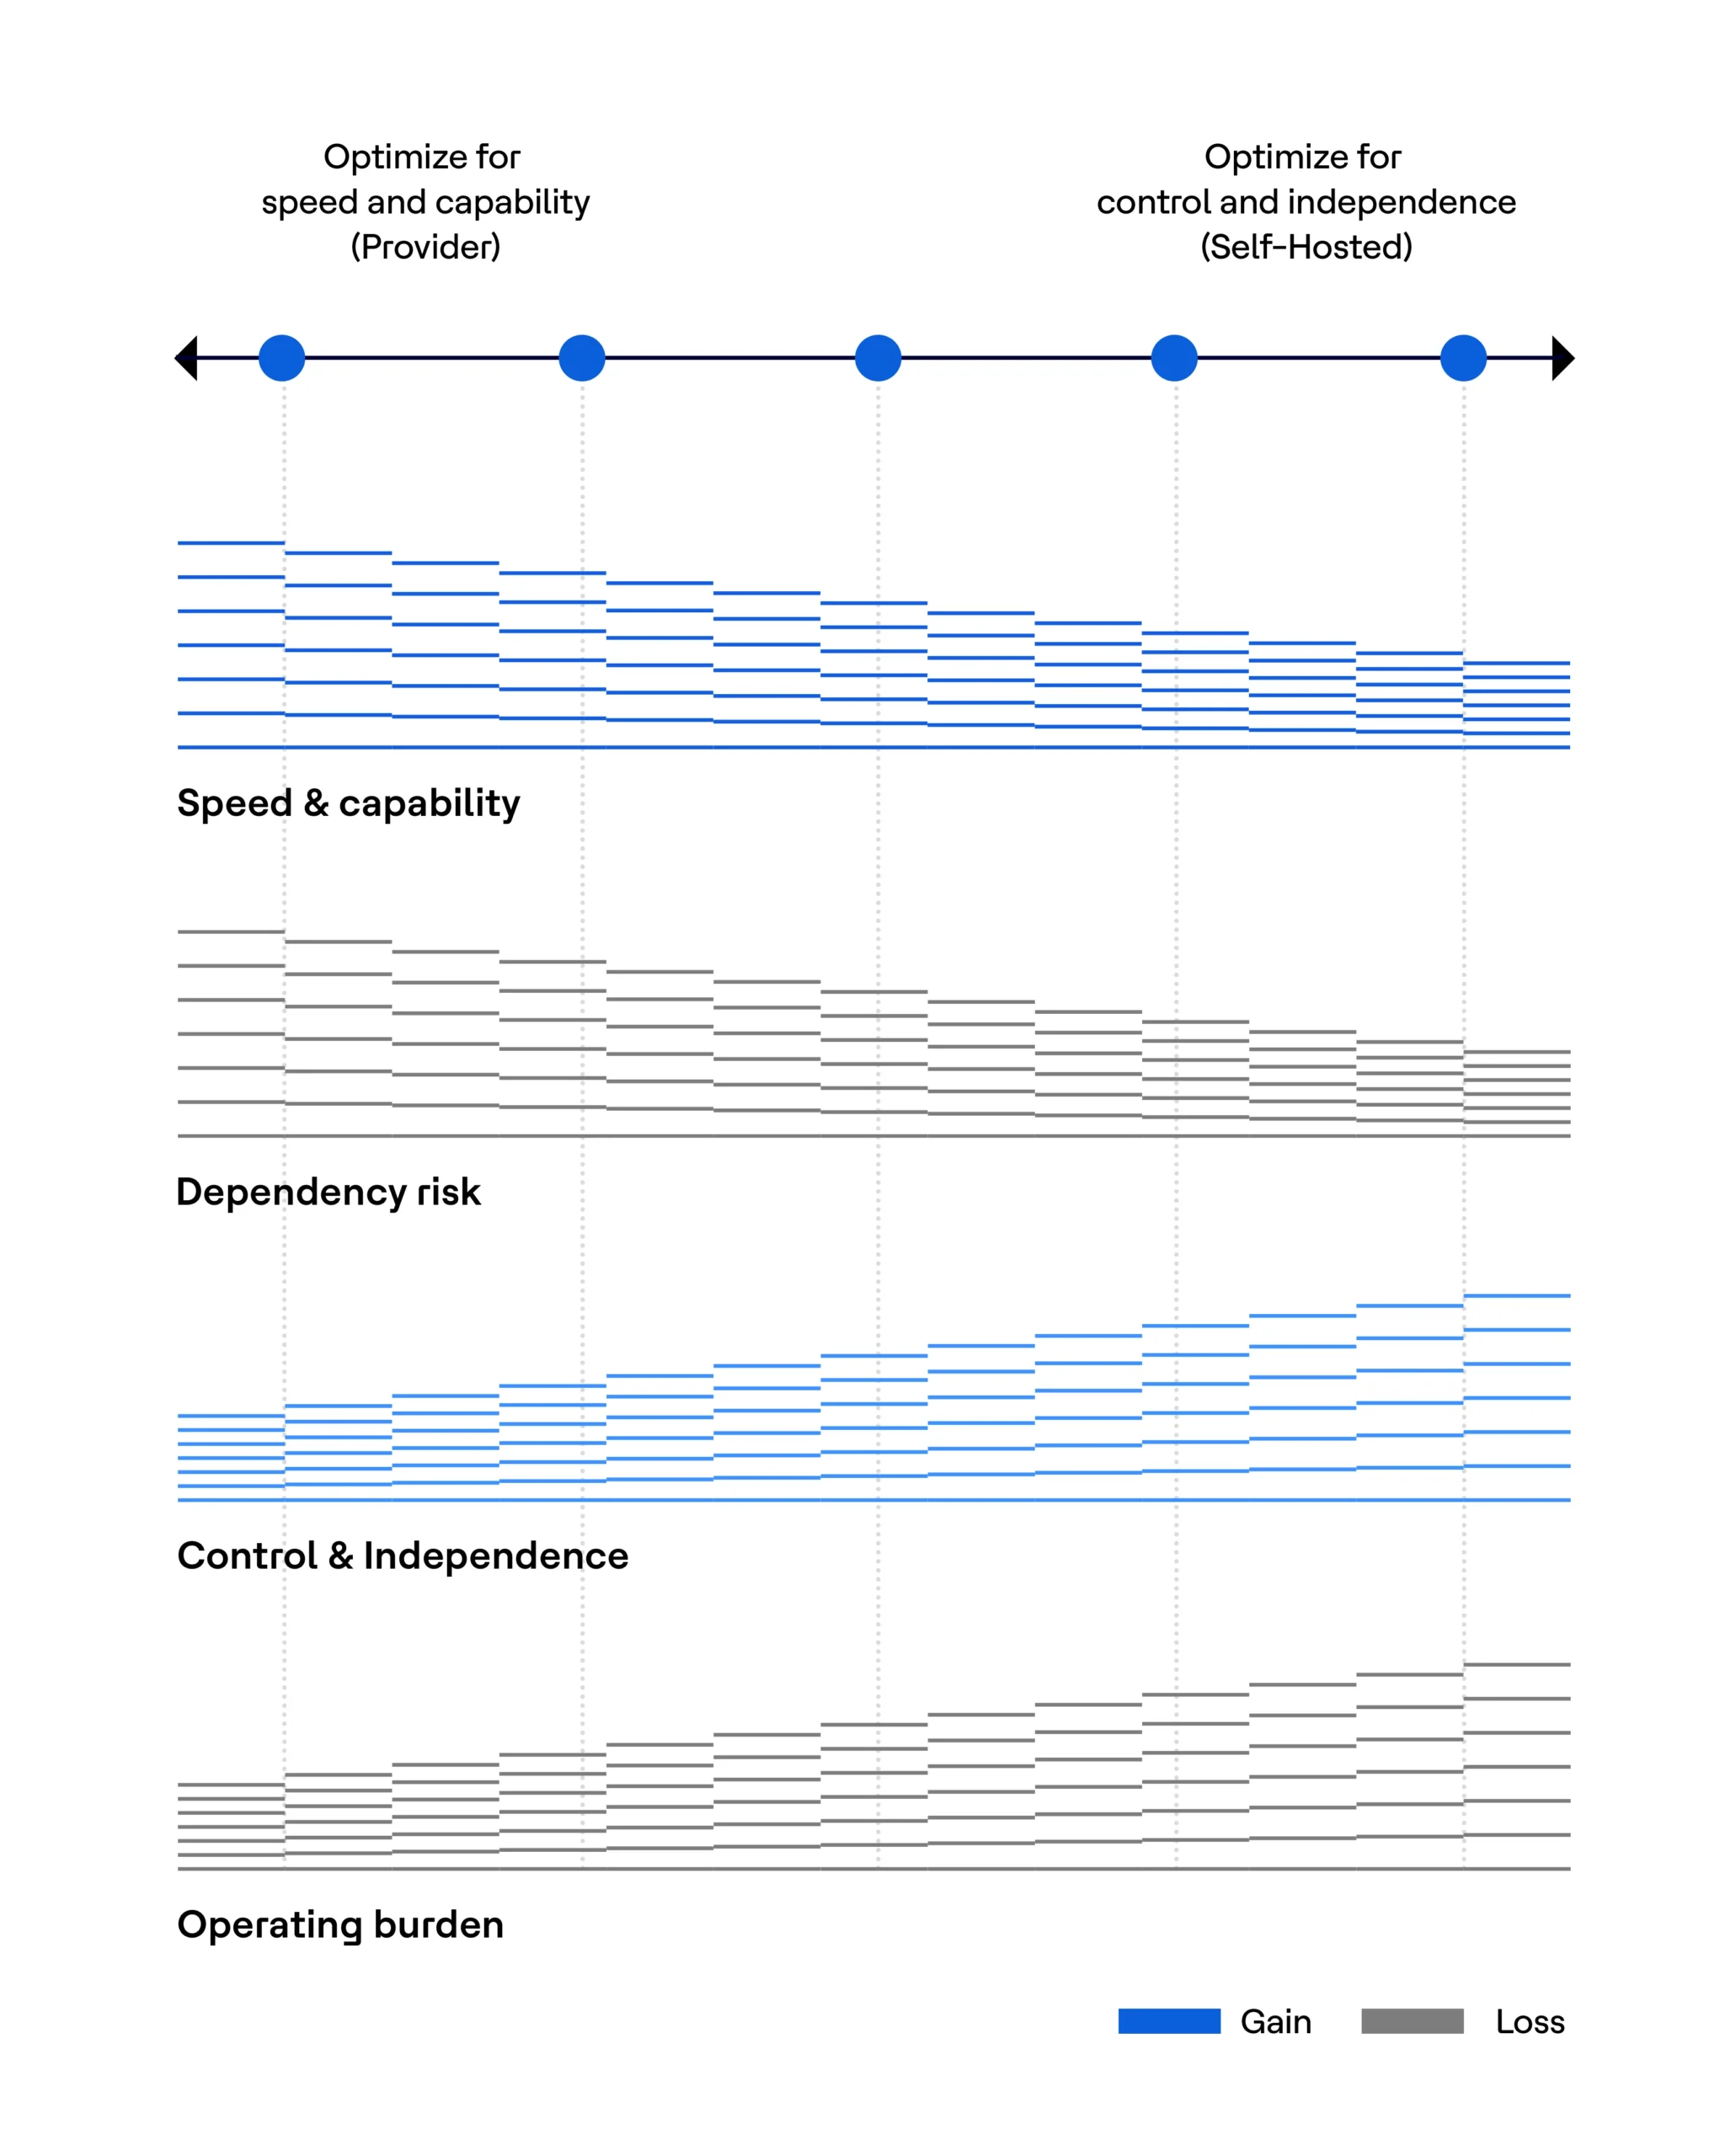
Ein Unternehmen. Unterschiedliche Anforderungen an die Datensouveränität.
Unterschiedliche Workloads erfordern unterschiedliche Grade an Kontrolle. Ein Unternehmen kann sich beispielsweise dafür entscheiden, seine besonders kritischen Systeme selbst zu betreiben, für bestimmte Workloads mit regulatorischen Anforderungen eine souveräne Cloud zu nutzen und in anderen Bereichen auf Public-Cloud-Dienste zurückzugreifen. Welcher Ansatz der richtige ist, hängt von den jeweiligen Risiken, Abhängigkeiten und den damit verbundenen Kompromissen ab.
Einige Unternehmen betreiben ihre Identitätsmanagementsysteme selbst und verwalten auch ihr zentrales geistiges Eigentum oder personenbezogene Kundendaten auf eigener Infrastruktur, damit externe Dritte diese Systeme weder abschalten noch aus der Ferne darauf zugreifen können. Andere schützen dieselben Daten in der Cloud durch starke Verschlüsselung und eine eigene Schlüsselverwaltung. Wenn der Eigenbetrieb die richtige Wahl ist, ermöglicht die Actian VectorAI DB den Datenabruf und die Speicherung von Informationen für KI-Agenten On-Premises, am Edge oder in einer vollständig vom Netzwerk isolierten Umgebung.

Eine Reporting-Workload mit regulatorischen Anforderungen kann in einer souveränen Cloud oder bei einem inländischen Anbieter betrieben werden, wenn die Unterstellung unter die nationale Rechtsordnung besonders wichtig ist. Viele regulierte Workloads lassen sich jedoch auch in anderen Umgebungen problemlos betreiben. Prüfen Sie vor Ihrer Entscheidung, wer die Control Plane betreibt, wer die Kontrolle über die Verschlüsselungsschlüssel hat und wer das System abschalten kann. Für Metadaten, die nicht auf einer gemeinsam genutzten Infrastruktur gespeichert werden dürfen, bietet die Actian Data Intelligence Platform eine dedizierte Virtual Private Cloud (VPC), die vollständig von den Umgebungen anderer Kunden isoliert ist.
Entdecken Sie Actian Data Intelligence PlatformUnkritische, nicht personenbezogene Daten eignen sich häufig für Public-Cloud-Dienste, die eine dauerhafte Datenspeicherung und integrierte Disaster-Recovery-Funktionen bieten, sofern die damit verbundenen Abhängigkeitsrisiken akzeptabel sind. Unabhängig davon, wo die Daten gespeichert und verarbeitet werden, sorgen die Datenprodukte und Datenverträge von Actian dafür, dass dieselben Regeln und Qualitätsanforderungen mit ihnen verknüpft bleiben.
Entdecken Sie Datenprodukte und Datenverträge



FAQ
Daten- und KI-Souveränität bedeutet, die Kontrolle über die eigenen Daten, die KI-Systeme, die diese nutzen, die Zugangswege sowie die zugrunde liegende Technologie zu behalten, diese Kontrolle im laufenden Betrieb durchzusetzen und nachweisen zu können. Der Speicherort der Daten ist dabei nur ein Faktor. Ebenso wichtig ist, wer die Systeme betreibt, welche Regeln gelten und auf welche Daten und Ressourcen KI-Systeme zugreifen können.
Nein. Daten können innerhalb einer bestimmten Region gespeichert bleiben, während Identitätsmanagement, Supportzugriffe, Überwachung, Datensicherungen und KI-Pipelines außerhalb dieser Region betrieben werden. Der Speicherort der Daten ist dabei ein wichtiger Faktor. Ob Sie tatsächlich über Daten- und KI-Souveränität verfügen, hängt jedoch davon ab, ob Sie die Kontrolle behalten, Ihre Regeln durchsetzen und deren Einhaltung nachweisen können.
Bei der Datensouveränität geht es nicht um die Wahl einer bestimmten Technologie. Entscheidend ist, Abhängigkeiten transparent zu machen, sie zu verstehen und Ausweichlösungen auf ihre Funktionsfähigkeit zu prüfen. Hybride Souveränität bedeutet, den Grad der Kontrolle nach dem Risiko der jeweiligen Workload auszurichten.
KI benötigt neue Zugangswege. Unternehmensdaten werden zu Eingabeaufforderungen, Einbettungen, abgerufenem Kontext und Eingaben für Agenten, die anbieter- und länderübergreifend agieren können. Die Souveränität erstreckt sich nun über drei Ebenen: die Daten, die KI-Modelle, die diese nutzen, und die Agenten, die darauf reagieren.
Zu den wichtigsten regulatorischen Treibern zählen die DSGVO, die EU-KI-Verordnung, NIS2, DORA, branchenspezifische Vorschriften wie HIPAA und BCBS 239 sowie nationale Initiativen zur Datenlokalisierung und zu souveränen Clouds. Die Anforderungen variieren je nach Rechtsraum und Branche. Klären Sie daher mit Ihren Rechts- und Compliance-Teams, welche Bestimmungen für Sie gelten.
Actian unterstützt die Datensouveränität durch eine Grundlage aus Datenbanken, aktiven Metadaten, Governance, Data Lineage, Data Observability, Governance-konformem Datenzugriff durch KI sowie flexiblen Bereitstellungsoptionen. Diese Funktionen sind Teil einer umfassenderen Unternehmensarchitektur.