
Was ist ein VPC und warum fragen immer mehr Unternehmen danach?


Zusammenfassung
- Ein virtuelles privates Netzwerk ( Cloud ) bietet Unternehmen mehr Kontrolle über die Netzwerkverbindungen, den Zugriff, die Sicherheit und die Art und Weise, wie Anwendungen miteinander kommunizieren.
- Dedizierte VPCs bieten ein höheres Maß an Infrastruktur isolation us für sensible, regulierte und sicherheitskritische Workloads.
- Durch KI steigt die Anzahl der Systeme, die auf Unternehmensdaten zugreifen, wodurch Netzwerkgrenzen und die Kontrolle über die Infrastruktur an Bedeutung gewinnen.
- Metadaten können sensible Geschäftsinformationen preisgeben, weshalb deren Schutz ein wichtiger Bestandteil der Datensicherheit in Unternehmen ist.
- Spezielle VPCs unterstützen private Netzwerke, die Einhaltung von Vorschriften, die Datenlokalisierung und sichere Verbindungen zu Unternehmenssystemen.
Cloud Die Cloud-Computing-Technologie basiert auf einem Kernkonzept: Anstatt die gesamte Infrastruktur, die für den Betrieb von Anwendungen und die Speicherung von Daten erforderlich ist, selbst zu besitzen und zu warten, können Unternehmen Rechenressourcen dann und dort nutzen, wo sie diese benötigen. Für viele Anwendungsfälle funktioniert dieses Modell äußerst gut.
Einige Unternehmen stellen jedoch fest, dass dieses Modell komplizierter werden kann, wenn sensible Daten in die „ Cloud “ verlagert werden oder der Einsatz von KI ausgeweitet wird. Dies veranlasst einige Führungskräfte dazu, eine wichtige Frage zu stellen: „Wie viel von unserer Infrastruktur wollen wir wirklich teilen?“
Diese Frage weckt ein zunehmendes Interesse an virtuellen privaten Clouds (VPCs).
Für manche Unternehmen bieten herkömmliche Shared- Cloud -Umgebungen alles, was sie benötigen. Andere wünschen sich ein zusätzliches Maß an „ isolation “ und Kontrolle, weshalb sie auf eine VPC zurückgreifen.
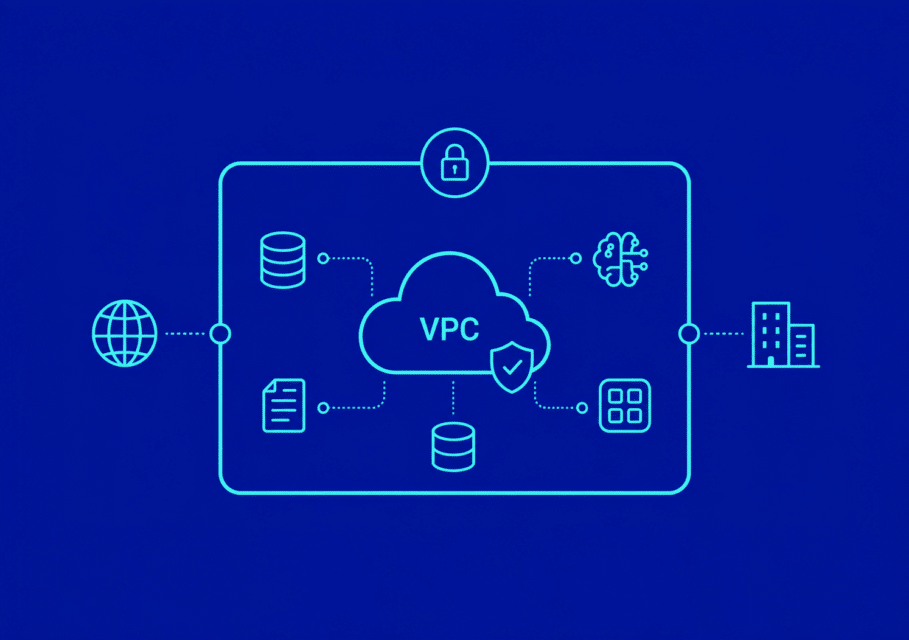
Eine VPC bietet einem Unternehmen eine private „ Cloud “-Umgebung, in der es mehr Kontrolle über die Netzwerkkonfiguration, den Zugriff, die Sicherheit und die Art und Weise hat, wie Anwendungen mit anderen Systemen kommunizieren. Sie bietet dieselben Vorteile hinsichtlich „ Scalability “ und Flexibilität wie öffentliche Clouds sowie eine bessere Infrastruktur isolation.
Inwiefern sich die Ansätze von „ Cloud “ unterscheiden
Die wichtigsten Unterschiede zwischen öffentlichen Cloud und privaten Cloud Angeboten sind:
Standard-Public- Cloud. Öffentliche Clouds wie AWS, Azure und Google Cloud Platform (GCP) hosten Workloads gemeinsam mit anderen Kunden auf einer gemeinsam genutzten Infrastruktur, die logisch isoliert, aber physisch gemeinsam genutzt wird. Stellen Sie sich das wie ein gemeinschaftlich genutztes Bürogebäude vor. Mehrere Mieter nutzen dasselbe Gebäude und teilen sich die zugrunde liegende Infrastruktur. Jedes Unternehmen verfügt über eigene Büroräume, nutzt jedoch gemeinsam Aufzüge, Klimaanlagen und gebäudeweite Ressourcen. Die Infrastruktur ist mandantenfähig und wird physisch gemeinsam genutzt.
VPC. Eine VPC sorgt für eine zusätzliche Trennungsebene. Das ist vergleichbar mit einem Unternehmen, das innerhalb eines Gebäudes über eine eigene, gesicherte Etage mit privaten Eingängen und internen Verbindungswegen verfügt. Das Unternehmen kontrolliert innerhalb dieser Etage seine eigenen Netzwerke, Firewalls und Zugriffsrichtlinien. Der Gebäudeeigentümer verwaltet jedoch weiterhin die zugrunde liegende Infrastruktur, und es können VPCs anderer Unternehmen innerhalb derselben „ Cloud “-Umgebung existieren.
Dedizierte VPC. Bei einer dedizierten VPC ist ein Unternehmen der einzige Nutzer. Das ist so, als würde man das gesamte Gebäude besitzen. Das Unternehmen hat die volle Kontrolle über alles: Netzwerk, Firewalls, Zugriffsrichtlinien, Kontrollen zur Datenlokalisierung und Compliance-Grenzen. Das Unternehmen profitiert von Cloud Scalability und Flexibilität, ohne die Infrastruktur mit anderen Kunden teilen zu müssen.
Was ist ein Virtual Private Cloud?
Aus technischer Sicht ist ein VPC ein logisch isoliertes virtuelles Netzwerk innerhalb eines öffentlichen Cloud. Unternehmen können Elemente wie private IP-Adressbereiche, Routing-Regeln, Firewalls, Netzwerk-Gateways und Zugriffskontrollen definieren.
Unternehmen können festlegen, wie Ressourcen innerhalb der Umgebung untereinander, mit dem Internet, mit On-Premises -Systemen und anderen Cloud -Diensten kommunizieren. Organisationen Nutzen nutzen die Infrastruktur von Cloud , ohne jede Workload so zu behandeln, als hätte sie dieselben Anforderungen hinsichtlich Sicherheit, Vernetzung und Compliance.
Warum eine gemeinsam genutzte Infrastruktur nicht für jeden geeignet ist Workload
Die beiden Hauptvorteile von VPC sind Kontrolle und isolation. In einer Public-Cloud - oder Multi-Tenant-SaaS-Umgebung teilen sich Unternehmen die zugrunde liegende Infrastruktur mit anderen Kunden. Das bedeutet jedoch nicht, dass die Daten von Natur aus ungeschützt sind. Tatsächlich investieren Cloud -Plattformen in Sicherheit, und Multi-Tenant- Cloud -Dienste unterstützen einige der weltweit größten Unternehmen.
Das Problem ist, dass verschiedene Organisationen unterschiedliche Risikoprofile aufweisen. Ein stark reguliertes oder sicherheitsorientiertes Unternehmen möchte möglicherweise eine strengere Kontrolle darüber ausüben, wo sensible Daten und „ Metadaten “ gespeichert werden, wie auf sie zugegriffen wird und welche Systeme eine Verbindung zu ihnen herstellen dürfen.
So hat beispielsweise ein Einzelhändler, der Produktinformationen auswertet, andere Anforderungen als ein Krankenhaus, das mit Patientendaten arbeitet. Ebenso ist eine Marketingabteilung, die Kampagnendaten verwaltet, mit anderen Risiken konfrontiert als ein Finanzunternehmen, das mit Kundenkontodaten umgeht.
KI eröffnet eine weitere Dimension, da KI-Systeme die Möglichkeiten des Zugriffs auf und der Nutzung von Unternehmensdaten erheblich erweitern können. So könnte beispielsweise ein KI-Assistent auf Informationen aus Datenbanken, Datenkatalogen, Dokumenten und Repositorien für „ Metadaten “ zugreifen, um eine Frage zu beantworten. Dies wirft Bedenken auf, wie etwa die versehentliche Offenlegung von Daten, zu weit gefasste Zugriffsberechtigungen, das Auftauchen sensibler Informationen in KI-generierten Antworten oder die Übermittlung von Daten an ein externes KI-Modell.
Das Problem ist, dass jede neue Verbindung zu den Daten eine Grenze darstellt, die einer Steuerung bedarf. KI vervielfacht diese Verbindungen und Zugriffsmuster. Eine VPC bietet die infrastrukturelle Kontrolle, um dies zu „ verwalten “ – etwa durch klare Netzwerkgrenzen und Transparenz darüber, wer auf sensible Informationen zugreift. Je mehr Zugriffspunkte ein Unternehmen hat, desto wichtiger wird die Infrastruktur isolation .
Die Unterschiede zwischen den verschiedenen Ansätzen gewinnen besonders an Bedeutung, da Unternehmen immer mehr sensible Informationen in die „ Cloud “ einspeisen. Eine von Thales im Jahr 2025 durchgeführte Studie zur „ Cloud -Sicherheit“ ergab, dass 54 % der Daten aus dem „ Cloud “ als sensibel eingestuft wurden – ein Anstieg gegenüber 47 % im Jahr 2024. Dieselbe Untersuchung ergab zudem, dass 55 % der Unternehmen die Sicherheit des „ Cloud “ als komplexer betrachten als die der „ On-Premises “-Infrastruktur.
Selbst „ Metadaten “ können sensible Informationen enthalten
Unternehmen konzentrieren sich bei Sicherheitsdiskussionen oft auf die Daten selbst, wie beispielsweise Kundendaten, Finanztransaktionen oder geistiges Eigentum. Es ist wichtig, Folgendes nicht zu übersehen Metadaten, die ebenfalls sensible Informationen preisgeben können.
Metadaten sind Daten, die andere Daten beschreiben. Eine Data-Intelligence-Plattform kann beispielsweise Informationen über Datenbankschemata, Tabellen- und Spaltennamen, Datenherkunft, Geschäftsdefinitionen, Eigentumsverhältnisse, Nutzung, Klassifizierungen und Beziehungen zwischen Datenprodukten enthalten.
Stellen Sie sich ein Pharmaunternehmen vor, dessen „ Metadaten “ Tabellennamen enthält, die mit einem noch nicht auf den Markt gebrachten Medikament, Standorten klinischer Studien, Forschungsprojekten oder Übernahmezielen in Verbindung stehen. Die zugrunde liegenden Patienten- oder Forschungsdaten verlassen möglicherweise nie die Unternehmensumgebung, doch die „ Metadaten “ könnte dennoch sensible Informationen über das Unternehmen preisgeben.
Das Gleiche kann auch bei einer Bank passieren. „ Metadaten “ könnten Tabellen identifizieren, die mit vermögenden Kunden, Betrugsermittlungen, Kreditrisikomodellen oder der aufsichtsrechtlichen Berichterstattung in Zusammenhang stehen.
Die Erkenntnis ist einfach: Man muss die zugrunde liegenden Daten nicht einsehen, um etwas Wichtiges über ein Unternehmen zu erfahren. Da Datenkataloge, Governance-Plattformen, KI-Systeme und andere Anwendungen umfangreiche Informationen nutzen Metadaten, wird der Schutz dieser Informationen zu einem wesentlichen Bestandteil des Schutzes des Unternehmens.
5 Vorteile einer dedizierten VPC
Die Verlagerung einer Anwendung oder eines „ Workload “ in eine VPC kann mehrere wichtige Vorteile bieten. Dazu gehören:
- Stärkere Infrastruktur isolation. Unternehmen können Workloads von anderen Umgebungen isolieren und klare Sicherheitsgrenzen um sensible Anwendungen und Daten herum festlegen.
- Private Netzwerke. Anwendungen können über private Netzwerkverbindungen mit Datenbanken, Ressourcen des „ Cloud “ und Unternehmenssystemen kommunizieren, anstatt den Datenverkehr dem öffentlichen Internet auszusetzen.
- Mehr Kontrolle. Sicherheitsteams können ihre eigene Netzwerkarchitektur, Zugriffsregeln, Firewall-Richtlinien, IP-Bereiche und Konnektivitätsanforderungen festlegen.
- Einfachere Einhaltung von Vorschriften. Eine klar definierte Umgebung kann die konsequente Anwendung von Sicherheitsmaßnahmen erleichtern und verdeutlichen, wie sensible Daten geschützt werden.
- Unterstützung für Sicherheitsstrategien. Unternehmen können Anwendungen an ihre eigenen Anforderungen in Bezug auf Netzwerk, Überwachung und Sicherheit anpassen, anstatt sich an die Anforderungen einer gemeinsam genutzten Umgebung anzupassen.
Wer braucht eine dedizierte VPC?
Jede Organisation kann sich für eine dedizierte VPC entscheiden, doch der Bedarf ist am größten, wenn einer oder mehrere der folgenden Punkte zutreffen:
- Sensible oder regulierte Daten sowie die „ Metadaten “. Unternehmen verarbeiten Patientenakten, Finanztransaktionen, geistiges Eigentum oder vertrauliche Informationen, und die „ Metadaten “, die diese Daten beschreiben, sind ebenso sensibel.
- Interne Anforderungen an die Netzwerk isolation. Sicherheits- oder Compliance-Richtlinien schreiben vor, dass kritische Systeme von der gemeinsam genutzten Infrastruktur isoliert bleiben müssen, unabhängig von den Zusicherungen des Cloud -Anbieters.
- Einschränkungen beim Zugang zum öffentlichen Internet. Regulatorische, politische oder sicherheitstechnische Anforderungen verbieten die Übertragung bestimmter Workloads oder Daten über das öffentliche Internet.
- Vom Kunden gesteuerte „ Cloud “- und Netzwerkrichtlinien. Unternehmen müssen ihre eigene Netzwerkarchitektur, ihre Zugriffsregeln und ihre Sicherheitsgrenzen definieren und durchsetzen, anstatt sich an die gemeinsame Umgebung eines Anbieters anzupassen.
- Integration mit unternehmensinternen Systemen. Das Unternehmen benötigt sichere, private Verbindungen zwischen seiner „ Cloud “-Umgebung und der „ On-Premises “-Infrastruktur, den Datenbanken oder den Altsystemen.
- Anforderungen an den Datenspeicherort oder die Datenverwaltung. Vorschriften, Verträge oder interne Richtlinien legen fest, wo sich Daten physisch befinden und wer darauf zugreifen darf. Dies sind Anforderungen, die eine explizite Kontrolle erfordern.
- KI-Anwendungen, die auf sensible Unternehmensdaten zugreifen. Das Unternehmen setzt KI-Agenten oder -Systeme ein, die Zugriff auf firmeneigene Daten, Metadaten oder Wissensdatenbanken benötigen, wodurch die Anzahl der Systeme, die mit sensiblen Informationen in Berührung kommen, zunimmt.
Die Infrastruktur rückt zunehmend in den Mittelpunkt der Debatte um den „Data Trust“
Vertrauen in Unternehmensdaten bedeutet zunehmend, auch der Umgebung zu vertrauen, in der diese Daten gespeichert sind. KI-Anwendungen benötigen oft Zugriff auf große Mengen an Unternehmensdaten und Metadaten, wodurch die Anzahl der Systeme zunimmt, die mit sensiblen Informationen interagieren.
Daher fragen Unternehmen nicht mehr nur, wer Zugriff auf ihre Daten hat. Sie wollen wissen, wo Anwendungen ausgeführt werden, wie Informationen zwischen Systemen ausgetauscht werden, welche Infrastruktur sie gemeinsam nutzen und inwieweit sie die Kontrolle darüber behalten.
Auch der Einsatz wird immer höher. Der „2026 Cost of a Data Breach Report“ von IBM ergab, dass eine Datenpanne weltweit durchschnittlich 4,99 Millionen US-Dollar kostet, während durch KI ermöglichte böswillige Angriffe durchschnittlich 6 Millionen US-Dollar kosten.
Eine dedizierte VPC bietet Unternehmen eine Möglichkeit, diese Bedenken auszuräumen. Sie ermöglicht eine umfassendere Infrastruktur isolation , ohne auf die Vorteile des „ Cloud “ verzichten zu müssen.
Für Unternehmen mit sensiblen Daten, strengen regulatorischen Anforderungen oder strengen Sicherheitsrichtlinien kann eine zusätzliche Kontrollebene ein wichtiger Bestandteil beim Aufbau einer „ Cloud “-Umgebung sein, der sie vertrauen können. Eine VPC beseitigt zwar keine Sicherheitsrisiken, bietet Unternehmen jedoch zusätzliche Kontrolle über die Netzwerkgrenzen und die Konnektivität im Zusammenhang mit sensiblen Workloads.
Abonnieren Sie unseren Blog, um weitere Einblicke zu erhalten.
Bleiben Sie in Verbindung
Datenanalysen direkt bei Ihnen.
(z. B. sales@..., support@...)
