

Controle los datos de los que depende su IA
Dónde se almacenan los datos solo es parte de la respuesta. La soberanía también implica controlar el acceso, visibilizar las dependencias tecnológicas, aplicar políticas por diseño y demostrar qué ha pasado.




Por qué justo ahora la soberanía es crucial
Se suman los efectos de la inestabilidad geopolítica, las ciberamenazas con IA y el endurecimiento de la normativa. En conjunto, convierten las dependencias tecnológicas cotidianas en riesgos empresariales.
Los datos empresariales ya no siguen en aplicaciones y canalizaciones predecibles. Se vuelven prompts, incrustaciones, contexto de modelos, datos de entrenamiento y entradas para agentes autónomos. A medida que los sistemas de IA recuperan información dinámicamente, generan nuevo conocimiento y actúan en distintas plataformas, las organizaciones deben entender no solo dónde residen sus datos, sino también quién o qué puede acceder a ellos, cómo se usan y qué dependencias pueden controlar.

Cortes en el acceso
Una sanción, un control de exportación o una decisión del proveedor pueden cortar el acceso a un servicio del que usted depende, a veces de forma súbita.

Subidas de precios
Si un proveedor clave es objeto de una adquisición o revisa sus precios, los costes pueden socavar su modelo de negocio de la noche a la mañana.

Cambios de condiciones de proveedores
Las condiciones del servicio, derechos de uso de datos y disponibilidad de funcionalidades pueden variar según la región, a menudo sin previo aviso. Los servicios de IA son los que más rápido cambian.

Exposición normativa
La legislación del país de origen de un proveedor puede exigir acceso a los datos que este posee, sin importar dónde se almacenan.
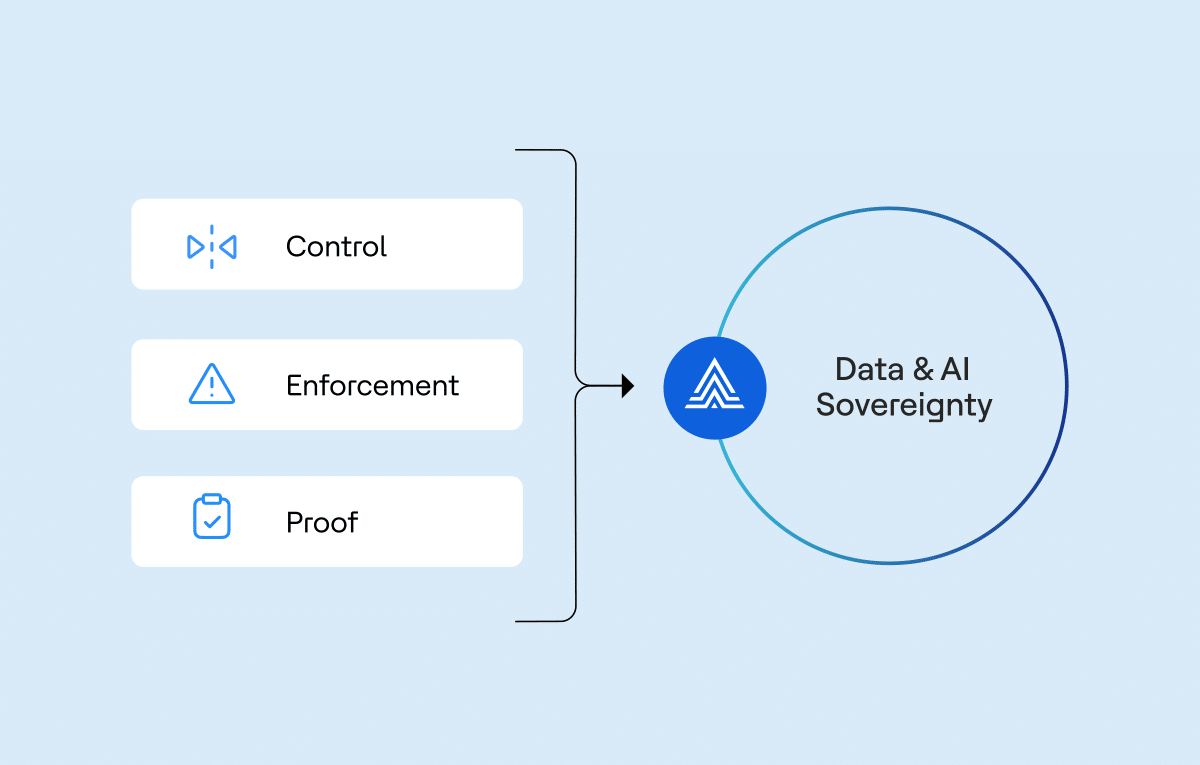
Un marco práctico para la soberanía de datos e IA
La soberanía es más fácil de gestionar si se desglosa en tres preguntas. Úselas para decidir dónde necesita más control y dónde es aceptable una dependencia ya existente.
¿Quién decide cómo se pueden usar los datos y la IA, quién puede hacerlo, desde dónde y para qué? Hay que establecer claramente la propiedad, clasificación y restricciones jurisdiccionales y contractuales de cada conjunto de datos, además de límites definidos sobre qué datos pueden emplear los modelos y agentes de IA.
¿Cómo se aplican de hecho las reglas? Las políticas deben aplicarse en la ruta de acceso durante la ejecución: identidad, enmascaramiento, ubicación de consultas, canalizaciones y recuperación con IA. Las reglas que solo existen en los documentos se quedan en un brindis al sol.
¿Puede demostrar qué ha ocurrido? El linaje, registros de auditoría y observabilidad permiten responder rápido con pruebas ante un organismo regulador, cliente o consejo de administración. Las pruebas convierten una mera creencia en una posición defendible.
Cómo le ayuda Actian a poner en práctica la soberanía

Federe sin una centralización forzada
Conecte los metadatos, definiciones empresariales, descubrimiento y gobernanza en entornos distribuidos, al tiempo que mantiene la propiedad local. La Actian Data Intelligence Platform usa un gráfico de conocimiento federado para gobernar los datos donde están, sin moverlos.

Gobierne por diseño
Integre la gobernanza en los flujos de trabajo de datos mediante metadatos activos, clasificación y acceso según políticas. Los productos y contratos de datos dejan claras las normas; los contratos se generan de forma automática, mientras que Actian Data Observability supervisa de continuo su cumplimiento.

Gobierne el acceso a la IA
Amplíe la gobernanza a la búsqueda semántica, recuperación y agentes de IA. El servidor MCP de Actian da a los agentes un contexto gobernado en vez de tablas sin procesar, mientras que la VectorAI DB de Actian mantiene la memoria de los agentes y la recuperación en una infraestructura bajo su control.

No pierda la libertad de elegir la implementación
Distribuya cada carga de trabajo entre la nube, instalaciones locales y de borde, según los requisitos empresariales, riesgos y limitaciones operativas. Actian Analytics Engine ejecuta cargas de trabajo de IA en su propia infraestructura, mientras que Actian Zen procesa los datos en tiempo real en dispositivos de borde, sincronizándolos con la nube cuando sea necesario.
De la política al control demostrable
Una política sin evidencias no basta. Actian vincula las normas que usted define con las pruebas que demandan los auditores, clientes organismos reguladores, en todas las canalizaciones de datos y en el acceso a la IA.
¿Qué normas se aplican a estos datos? |
¿De dónde han venido y adónde han ido? |
|---|---|
|
Recopilado y gobernado con la gestión de metadatos |
|
Rastreado con el linaje de datos |
|
Integrado en la plataforma de inteligencia de datos |
|
Supervisado con la observabilidad de datos |
El cumplimiento depende del conjunto completo de sus controles, procesos y revisiones legales. Actian brinda capacidades que respaldan esas iniciativas. |
La soberanía puede variar en un rango. Elija su posición según la carga de trabajo.
Cualquier arquitectura que se elija está en algún punto entre los servicios totalmente gestionados y la infraestructura autoalojada. Optar por una infraestructura más autoalojada supone más control y libertad estratégica, pero suele añadir complejidad y costes, y a veces reducir la capacidad. Un mayor control no es necesariamente mejor. Elija el nivel que necesita cada carga de trabajo en función de sus riesgos, dependencias, requisitos empresariales y concesiones que pueda admitir.
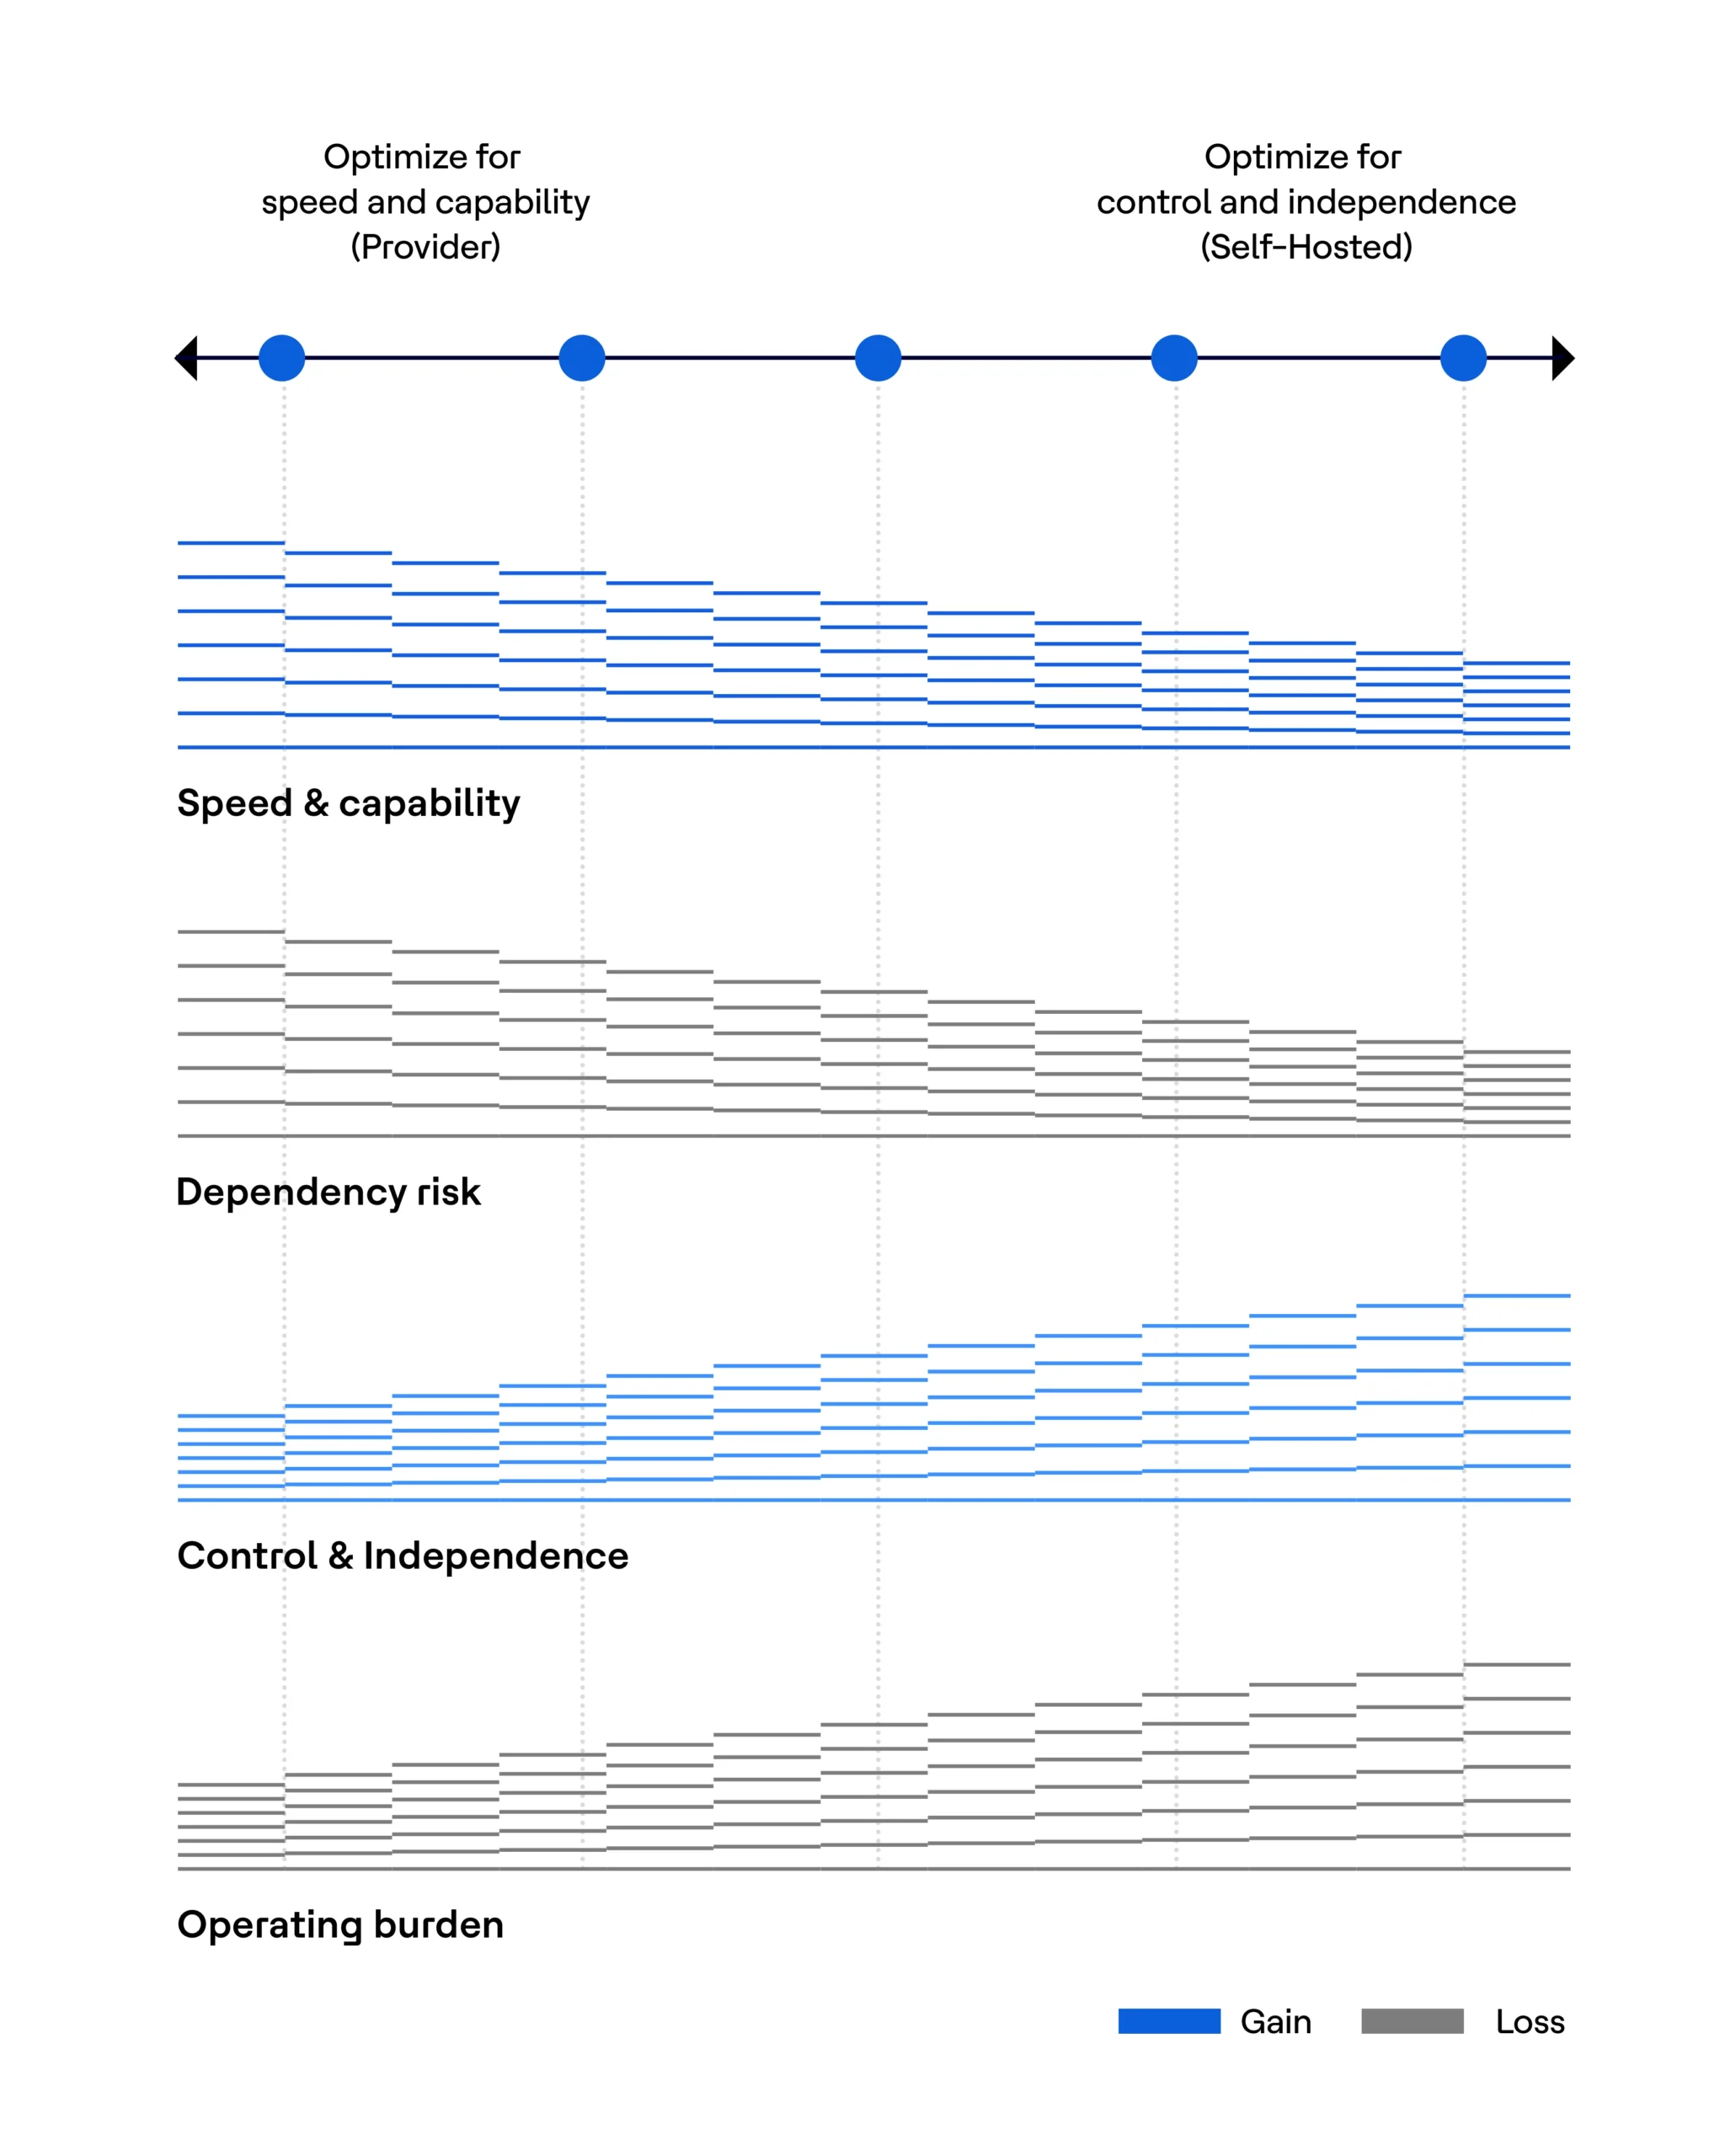
Una organización. Distintos requisitos de soberanía.
Las diferentes cargas de trabajo exigen distintos niveles de control. Una organización puede optar por autoalojar sus sistemas más críticos, usar una nube soberana para ciertas cargas de trabajo reguladas y recurrir a servicios de nube pública para el resto. El enfoque adecuado es función de los riesgos, dependencias y cesiones que implique.
Algunas organizaciones autoalojan sus sistemas de identidad, propiedad intelectual básica o IIP de clientes, para que ningún tercero pueda desactivarlos ni acceder a ellos en remoto. Otras protegen esos mismos datos en la nube con un cifrado robusto y su propia gestión de claves. Si el autoalojamiento es la opción más adecuada, VectorAI DB de Actian ejecuta la recuperación y la memoria del agente localmente, en el borde o con aislamiento físico.

Una carga de trabajo de informes regulados puede ejecutarse en una nube soberana o proveedor nacional si la jurisdicción local es prioritaria, pero muchas cargas de trabajo reguladas se ejecutan bien en otros entornos. Antes de decidir, compruebe quién gestiona el plano de control, quién tiene las claves y quién puede desactivarlo. Para los metadatos que no pueden estar en una infraestructura compartida, la Actian Data Intelligence Platform ofrece una VPC específica, aislada de otros clientes.
Explore la plataforma de inteligencia de datosLos datos no críticos y no personales suelen ser aptos para servicios en la nube pública, que ofrecen durabilidad y recuperación ante desastres integrada si el riesgo de dependencia es aceptable. Da igual dónde se ejecutan, los productos y contratos de datos de Actian mantienen las mismas normas y expectativas de calidad aplicadas a los datos.
Explore el producto y el contrato de datos



Preguntas frecuentes
La soberanía en datos e IA es la capacidad de mantener el control de sus datos, sistemas de IA que los usan, rutas de acceso a los mismos y tecnología de la que dependen; de aplicar ese control durante el funcionamiento; y de demostrarlo. La ubicación es uno de los factores que influyen. Igual de importante es quién opera los sistemas, qué normas se aplican y a qué puede acceder la IA.
No. Los datos pueden permanecer en la región, mientras la identidad, el acceso al soporte, la supervisión, las copias de seguridad y las canalizaciones de IA operan en otros sitios. La residencia es un contexto necesario; el control, aplicación y pruebas determinan si, en la práctica, es usted soberano.
La soberanía no es una cuestión de elección tecnológica. Se trata de visibilizar las dependencias, entenderlas y probar los planes de contingencia. La soberanía híbrida adapta el nivel de control al riesgo de cada carga de trabajo.
La IA necesita nuevas rutas de acceso. Los datos empresariales se vuelven prompts, incrustaciones, contexto recuperado y entradas para agentes que pueden actuar en distintos proveedores y jurisdicciones. La soberanía abarca ahora tres niveles: datos, modelos de IA que los usan y agentes que los emplean.
Cabe destacar el RGPD, la ley de IA de la UE, NIS2, DORA, normas sectoriales como HIPAA y BCBS, e iniciativas nacionales de localización de datos y de nube soberana. Los requisitos varían según la jurisdicción y el sector, por lo que debe consultar con sus equipos jurídicos y de cumplimiento normativo cuáles le afectan.
Actian pone el cimiento de datos y contexto necesario para la soberanía, mediante bases de datos, metadatos activos, gobernanza, linaje, observabilidad, acceso gobernado a la IA y capacidades de implementación flexibles, como parte de una arquitectura empresarial más amplia.