
¿Qué es una VPC y por qué cada vez más empresas la solicitan?


Resumen
- Una nube privada virtual ofrece a las organizaciones un mayor control sobre las redes, el acceso, la seguridad y la forma en que se comunican las aplicaciones.
- Las VPC dedicadas ofrecen un mayor aislamiento de la infraestructura para cargas de trabajo sensibles, sujetas a normativa y críticas desde el punto de vista de la seguridad.
- La inteligencia artificial aumenta el número de sistemas que acceden a los datos de la empresa, lo que hace que los límites de la red y el control de la infraestructura cobren mayor importancia.
- Los metadatos pueden revelar información empresarial confidencial, por lo que protegerlos es una parte importante de la seguridad de los datos de la empresa.
- Las VPC dedicadas permiten el uso de redes privadas, el cumplimiento normativo, la residencia de datos y conexiones seguras con los sistemas empresariales.
La computación en la nube se basa en una idea fundamental: en lugar de poseer y mantener por sí mismas toda la infraestructura necesaria para ejecutar aplicaciones y almacenar datos, las organizaciones pueden utilizar los recursos informáticos cuando y donde los necesiten. Para muchas cargas de trabajo, ese modelo funciona muy bien.
Sin embargo, algunas organizaciones están descubriendo que este modelo puede volverse más complicado a la hora de trasladar datos confidenciales a la nube o ampliar el uso de la inteligencia artificial. Esto está llevando a algunos directivos a plantearse una pregunta importante: «¿Qué parte de nuestra infraestructura queremos compartir realmente?»
Esa cuestión está despertando un mayor interés por las nubes privadas virtuales (VPC).
Para algunas organizaciones, los entornos tradicionales de nube compartida ofrecen todo lo que necesitan. Otras desean un nivel adicional de aislamiento y control, por lo que optan por una VPC.
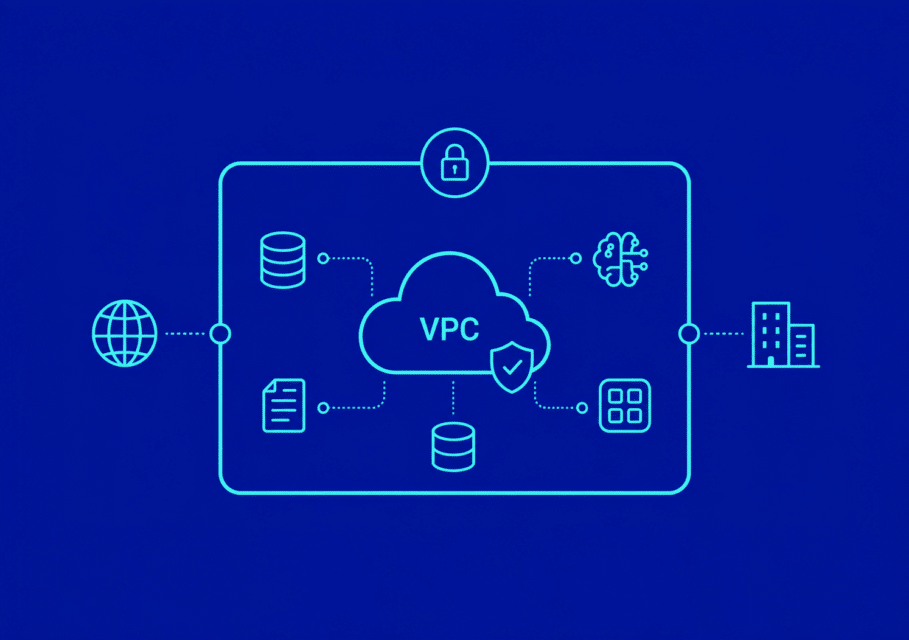
Una VPC proporciona a una empresa un entorno de nube privada en el que tiene un mayor control sobre la red, el acceso, la seguridad y la forma en que las aplicaciones se comunican con otros sistemas. Ofrece las mismas ventajas de escalabilidad y flexibilidad que las nubes públicas, además de un mayor aislamiento de la infraestructura.
En qué se diferencian los distintos enfoques de la nube
Las principales diferencias entre las ofertas de nube pública y de nube privada son las siguientes:
Nube pública estándar. Las nubes públicas como AWS, Azure y Google Cloud Platform (GCP) alojan cargas de trabajo junto con las de otros clientes en una infraestructura compartida que está aislada lógicamente, pero que se comparte físicamente. Piensa en ello como si fuera un edificio de oficinas compartido. Varios inquilinos ocupan el mismo edificio y comparten la infraestructura subyacente. Cada empresa tiene su propio espacio de oficinas, pero comparte ascensores, sistemas de climatización y recursos del edificio. La infraestructura es multitenant y se comparte físicamente.
VPC. Una VPC añade una capa de separación. Es como si una empresa tuviera su propia planta segura dentro de un edificio, con entradas privadas y pasillos internos. La organización controla su propia red, sus cortafuegos y sus políticas de acceso dentro de esa planta. Sin embargo, el propietario del edificio sigue gestionando la infraestructura subyacente, y pueden existir VPC de otras organizaciones dentro del mismo entorno en la nube.
VPC dedicada. Una VPC dedicada convierte a la empresa en el único inquilino. Es como ser propietario de todo el edificio. La organización lo controla todo: la red, los cortafuegos, las políticas de acceso, los controles de residencia de datos y los límites de cumplimiento normativo. La empresa se beneficia de la escalabilidad y la flexibilidad de la nube sin tener que compartir la infraestructura con otros clientes.
¿Qué es una nube privada virtual?
Desde un punto de vista técnico, una VPC es una red virtual aislada lógicamente dentro de una nube pública. Las organizaciones pueden definir elementos como rangos de direcciones IP privadas, reglas de enrutamiento, cortafuegos, puertas de enlace de red y controles de acceso.
Las empresas pueden determinar cómo se comunican entre sí los recursos dentro del entorno, así como con Internet, los sistemas locales y otros servicios en la nube. Las organizaciones se benefician de la infraestructura en la nube sin tratar cada carga de trabajo como si tuviera los mismos requisitos de seguridad, redes y cumplimiento normativo.
Por qué la infraestructura compartida no es adecuada para todas las cargas de trabajo
Las dos ventajas principales de la VPC son el control y el aislamiento. En un entorno de nube pública o de SaaS multitenant, las organizaciones comparten la infraestructura subyacente con otros clientes. Esto no significa que los datos estén expuestos de por sí. De hecho, las plataformas en la nube invierten en seguridad, y los servicios en la nube multitenant dan soporte a algunas de las empresas más grandes del mundo.
El problema es que cada organización tiene un perfil de riesgo distinto. Una empresa sometida a una estricta regulación o centrada en la seguridad puede querer ejercer un control más riguroso sobre dónde se almacenan los datos y metadatos confidenciales, cómo se accede a ellos y qué sistemas pueden conectarse a ellos.
Por ejemplo, un minorista que analiza información sobre productos tiene requisitos distintos a los de un hospital que trabaja con datos de pacientes. Del mismo modo, un departamento de marketing que gestiona datos de campañas se enfrenta a riesgos distintos a los de una entidad financiera que maneja información sobre cuentas de clientes.
La IA añade otra dimensión, ya que los sistemas de IA pueden ampliar considerablemente las formas en que se accede a los datos empresariales y se utilizan. Por ejemplo, un asistente de IA podría acceder a información procedente de bases de datos, catálogos de datos, documentos y repositorios de metadatos para responder a una pregunta. Esto genera preocupaciones como la exposición accidental de datos, permisos excesivamente amplios, la aparición de información sensible en las respuestas generadas por la IA o el envío de datos a un modelo de IA externo.
El problema es que cada nueva conexión a los datos constituye un límite que requiere una gestión adecuada. La IA multiplica esas conexiones y esos patrones de acceso. Una VPC proporciona el control de la infraestructura necesario para gestionar esto, como límites de red bien definidos y visibilidad sobre quién accede a la información confidencial. Cuantos más puntos de acceso tenga una organización, más importante resulta el aislamiento de la infraestructura.
Las diferencias entre los distintos enfoques cobran especial importancia a medida que las organizaciones almacenan más información sensible en la nube. Un estudio sobre seguridad en la nube realizado por Thales en 2025 reveló que el 54 % de los datos almacenados en la nube se clasificaban como sensibles, lo que supone un aumento respecto al 47 % registrado en 2024. El mismo estudio señalaba que el 55 % de las organizaciones considera que la seguridad en la nube es más compleja que la de la infraestructura local.
Incluso los metadatos pueden contener información confidencial
Las organizaciones suelen centrar los debates sobre seguridad en los propios datos, como los registros de clientes, las transacciones financieras o la propiedad intelectual. Es importante no pasar por alto los metadatos, que también pueden revelar información confidencial.
Los metadatos son datos que describen otros datos. Una plataforma de inteligencia de datos, por ejemplo, puede contener información sobre esquemas de bases de datos, nombres de tablas y columnas, linaje de datos, definiciones empresariales, titularidad, uso, clasificaciones y relaciones entre productos de datos.
Imaginemos una empresa farmacéutica cuyos metadatos incluyan nombres de tablas relacionados con un medicamento aún no comercializado, ubicaciones de ensayos clínicos, proyectos de investigación u objetivos de adquisición. Es posible que los registros de pacientes o de investigación subyacentes nunca salgan del entorno de la empresa, pero los metadatos podrían revelar, aun así, información sensible sobre la empresa.
Lo mismo puede ocurrir con un banco. Los metadatos podrían identificar tablas relacionadas con clientes de alto patrimonio, investigaciones de fraude, modelos de riesgo crediticio o informes reglamentarios.
La conclusión es sencilla: no hace falta ver los datos subyacentes para obtener información importante sobre una organización. Dado que los catálogos de datos, las plataformas de gobernanza, los sistemas de inteligencia artificial y otras aplicaciones utilizan metadatos muy completos, proteger esa información pasa a formar parte de la protección de la empresa.
5 ventajas de una VPC dedicada
Trasladar una aplicación o una carga de trabajo a una VPC puede ofrecer varias ventajas importantes. Entre ellas se incluyen:
- Un mayor aislamiento de la infraestructura. Las organizaciones pueden aislar las cargas de trabajo de otros entornos y establecer límites de seguridad claros en torno a las aplicaciones y los datos confidenciales.
- Redes privadas. Las aplicaciones pueden comunicarse con bases de datos, recursos en la nube y sistemas empresariales a través de conexiones de red privadas, en lugar de exponer el tráfico a la red pública de Internet.
- Mayor control. Los equipos de seguridad pueden establecer su propia arquitectura de red, normas de acceso, políticas de cortafuegos, rangos de IP y requisitos de conectividad.
- Cumplimiento normativo más sencillo. Un entorno claramente definido puede facilitar la aplicación coherente de los controles de seguridad y demostrar cómo se protege la información confidencial.
- Apoyo a las estrategias de seguridad. Las organizaciones pueden adaptar las aplicaciones a sus propios requisitos de red, supervisión y seguridad, en lugar de tener que ajustarse a los requisitos de un entorno compartido.
¿Quién necesita una VPC dedicada?
Cualquier organización puede optar por una VPC dedicada, pero la necesidad es mayor cuando se da una o varias de las siguientes circunstancias:
- Datos y metadatos sensibles o sujetos a normativa. Las organizaciones gestionan historiales de pacientes, transacciones financieras, propiedad intelectual o información clasificada, y los metadatos que describen esos datos son igualmente sensibles.
- Requisitos internos para el aislamiento de la red. Las políticas de seguridad o de cumplimiento exigen que los sistemas críticos permanezcan aislados de la infraestructura compartida, independientemente de las garantías que ofrezcan los proveedores de servicios en la nube.
- Restricciones a la conectividad con la Internet pública. Los requisitos normativos, políticos o de seguridad prohíben que determinadas cargas de trabajo o datos circulen por la red pública de Internet.
- Políticas de red y en la nube controladas por el cliente. Las organizaciones deben definir y aplicar su propia arquitectura de red, sus normas de acceso y sus límites de seguridad, en lugar de adaptarse al entorno compartido de un proveedor.
- Integración con los sistemas de las empresas privadas. La empresa necesita conexiones seguras y privadas entre su entorno en la nube y su infraestructura local, sus bases de datos o sus sistemas heredados.
- Requisitos de residencia de datos o de gobernanza. Las normativas, los contratos o las políticas internas dictan dónde residen físicamente los datos y quién puede acceder a ellos. Se trata de requisitos que exigen un control explícito.
- Aplicaciones de IA que acceden a información empresarial confidencial. La organización está implantando agentes o sistemas de IA que necesitan acceder a datos propios, metadatos o repositorios de conocimiento, lo que aumenta el número de sistemas que manejan información confidencial.
La infraestructura se está convirtiendo en un tema central del debate sobre la confianza en los datos
Confiar en los datos de la empresa implica, cada vez más, confiar en el entorno que los rodea. Las aplicaciones de inteligencia artificial suelen requerir acceso a grandes cantidades de datos y metadatos de la empresa, lo que aumenta el número de sistemas que interactúan con información sensible.
Como consecuencia, las organizaciones no solo se preguntan quién puede acceder a sus datos, sino también dónde se ejecutan las aplicaciones, cómo circula la información entre los sistemas, qué infraestructura comparten y qué grado de control mantienen.
Además, lo que está en juego es cada vez mayor. El informe de IBM de 2026 titulado «Cost of a filtración de datos » reveló que una filtración de datos cuesta actualmente una media de 4,99 millones de dólares a nivel mundial, mientras que las filtraciones maliciosas perpetradas mediante inteligencia artificial suponen un coste medio de 6 millones de dólares.
Una VPC dedicada ofrece a las organizaciones una forma de dar respuesta a esas preocupaciones. Proporciona un mayor aislamiento de la infraestructura sin renunciar a las ventajas de la nube.
Para las empresas que manejan datos confidenciales, deben cumplir requisitos normativos exigentes o aplican políticas de seguridad estrictas, una capa adicional de control puede convertirse en un elemento importante a la hora de crear un entorno en la nube en el que puedan confiar. Una VPC no elimina los riesgos de seguridad, pero ofrece a las organizaciones un control adicional sobre los límites de la red y la conectividad en torno a las cargas de trabajo confidenciales.
Suscríbete a nuestro blog para obtener más información.
Mantente conectado
Te ofrecemos información detallada sobre los datos.
(por ejemplo, sales@..., support@...)
